Messages récents

Pages: 1 2 [3] 4 5 6 7 8 ... 10
21
La situation devient critique, les temps de réponse se comptent en seconde (3, 4, 5 secondes).
Ca doit faire fuir les visiteurs humains, je pense.
On aimerait sauver notre forum. Tu as besoin d'aide Vivien?

Pourquoi ne pas prendre une solution temporaire de type CloudFlare, juste pendant 1 mois par exemple, le temps d'assainir le code du forum, d'upgrader le hardware, de faire la montée en version de SMF ?

Leon.
22
Orange fibre Actus Orange / Firmware LB7W7
« Dernier message par Antoine76600 le Aujourd'hui à 03:50:09 »
Le répéteur a aussi eu un nouveau firmware (SR7R_fr-1.1.9.16) mais le bug de détection est toujours présent et idem pour le nom du répeteur qui revient à celui par defaut à chaque redémarrage de la livebox.

Je me demande vraiment ce que les firmwares apportent ....
23
Orange fibre Actus Orange / Répéteur wifi 7 enfin?
« Dernier message par Antoine76600 le Aujourd'hui à 03:48:24 »
La version SR7R_fr-1.1.9.16 a été installée mais j'ai toujours ce bug de détection
24
- blacklist après analyse des logs
C'est déjà le cas.

- whitelist pour IPv6 et les utilisateurs connectés (rule set dynamique)
Des bots sont repérés en IPv6 dans ce forum.
Pour les utilisateurs connectés, même si Vivien ne m'a pas répondu quand j'avais remarqué publiquement une plus grande fluidité quand on est connecté, ben c'est encore le cas maintenant.. Entre 10k et 20k "visiteurs", beaucoup de lenteurs pour la moindre page en invité. Par contre, dès que je me suis connecté à mon compte, avec sensiblement le même nombre en "invités", c'est devenu très fluide pour moi.

- greylist avec rate limit pour le reste, par défaut, ou page de maintenance lorsque la charge >80%
Il y a déjà une rate limit. Mais c'est par IP. Hors les bot et les DDoS utilisent beaucoup des centaines d'IP, voir beaucoup plus.
Et mettre une page de maintenance avant les 100%, c'est donner raison aux DDoS. On les ferait gagné à 80% de la charge, en interdisant à tout le monde l'accès... sic.
25
Le forum a été quasiment injoignable pendant plus d'une heure, et c'est revenu.
Un bot agressif s'est déclenché, et a fini par abandonner ?

EDIT: ça recommence  :(
26
- blacklist après analyse des logs
- whitelist pour IPv6 et les utilisateurs connectés (rule set dynamique)
- greylist avec rate limit pour le reste, par défaut, ou page de maintenance lorsque la charge >80%

Non ?
27
Ce sont des requêtes qui chargent des pages, presque toujours les mêmes, sans charger la moindre image et avec comme caractéristique le user-agent qui change à chaque requête.
Là encore une fois, on a toujours le problème des PHPSESSID insérés (incorrectement en plus) dans les URL : seulement 9 requêtes sans PHPSESSID, et 428 avec, avec à chaque fois un PHPSESSID différent (il n'y a pas une seule répétition).

Je pense qu'on a toujours le même problème : on des crawlers qui considèrent des URL identiques comme étant distinctes, parce qu'elles diffèrent par le PHPSESSID. Et même si c'est un bot "intelligent" qui cherche à ignorer le PHPSESSID, il ne peut pas le faire car il est ajouté de manière incorrect : on voit que dans chaque requête, il vient après un %3B au lieu d'un ? ou un &. Il n'est donc pas parsable comme un query parameter.

A mon avis c'est vraiment le problème n°1 du site concernant les bots.
28
Dans le top des user-agent, on a des user agent de vrais navigateurs Google Chrome, mais avec 0% d'IPv6.

Mozilla/5.0 (iPhone; CPU iPhone OS 18_6 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) CriOS/150.0.0.0 Mobile/15E148 Safari/604.1
Mozilla/5.0 (iPhone; CPU iPhone OS 18_5 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) CriOS/147.0.0.0 Mobile/15E148 Safari/604.1
Mozilla/5.0 (iPhone; CPU iPhone OS 18_4 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) CriOS/151.0.0.0 Mobile/15E148 Safari/604.1
Mozilla/5.0 (iPhone; CPU iPhone OS 18_3 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) CriOS/148.0.0.0 Mobile/15E148 Safari/604.1
Mozilla/5.0 (iPhone; CPU iPhone OS 18_2 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) CriOS/149.0.0.0 Mobile/15E148 Safari/604.1
Mozilla/5.0 (Linux; Android 15; Pixel 9) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/151.0.0.0 Mobile Safari/537.36
Mozilla/5.0 (Linux; Android 15; CPH2653) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/149.0.0.0 Mobile Safari/537.36
Mozilla/5.0 (Linux; Android 15; SM-S938B) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/150.0.0.0 Mobile Safari/537.36
Mozilla/5.0 (Linux; Android 14; 23127PN0CC) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/147.0.0.0 Mobile Safari/537.36
Mozilla/5.0 (Linux; Android 14; Pixel 8 Pro) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/148.0.0.0 Mobile Safari/537.36
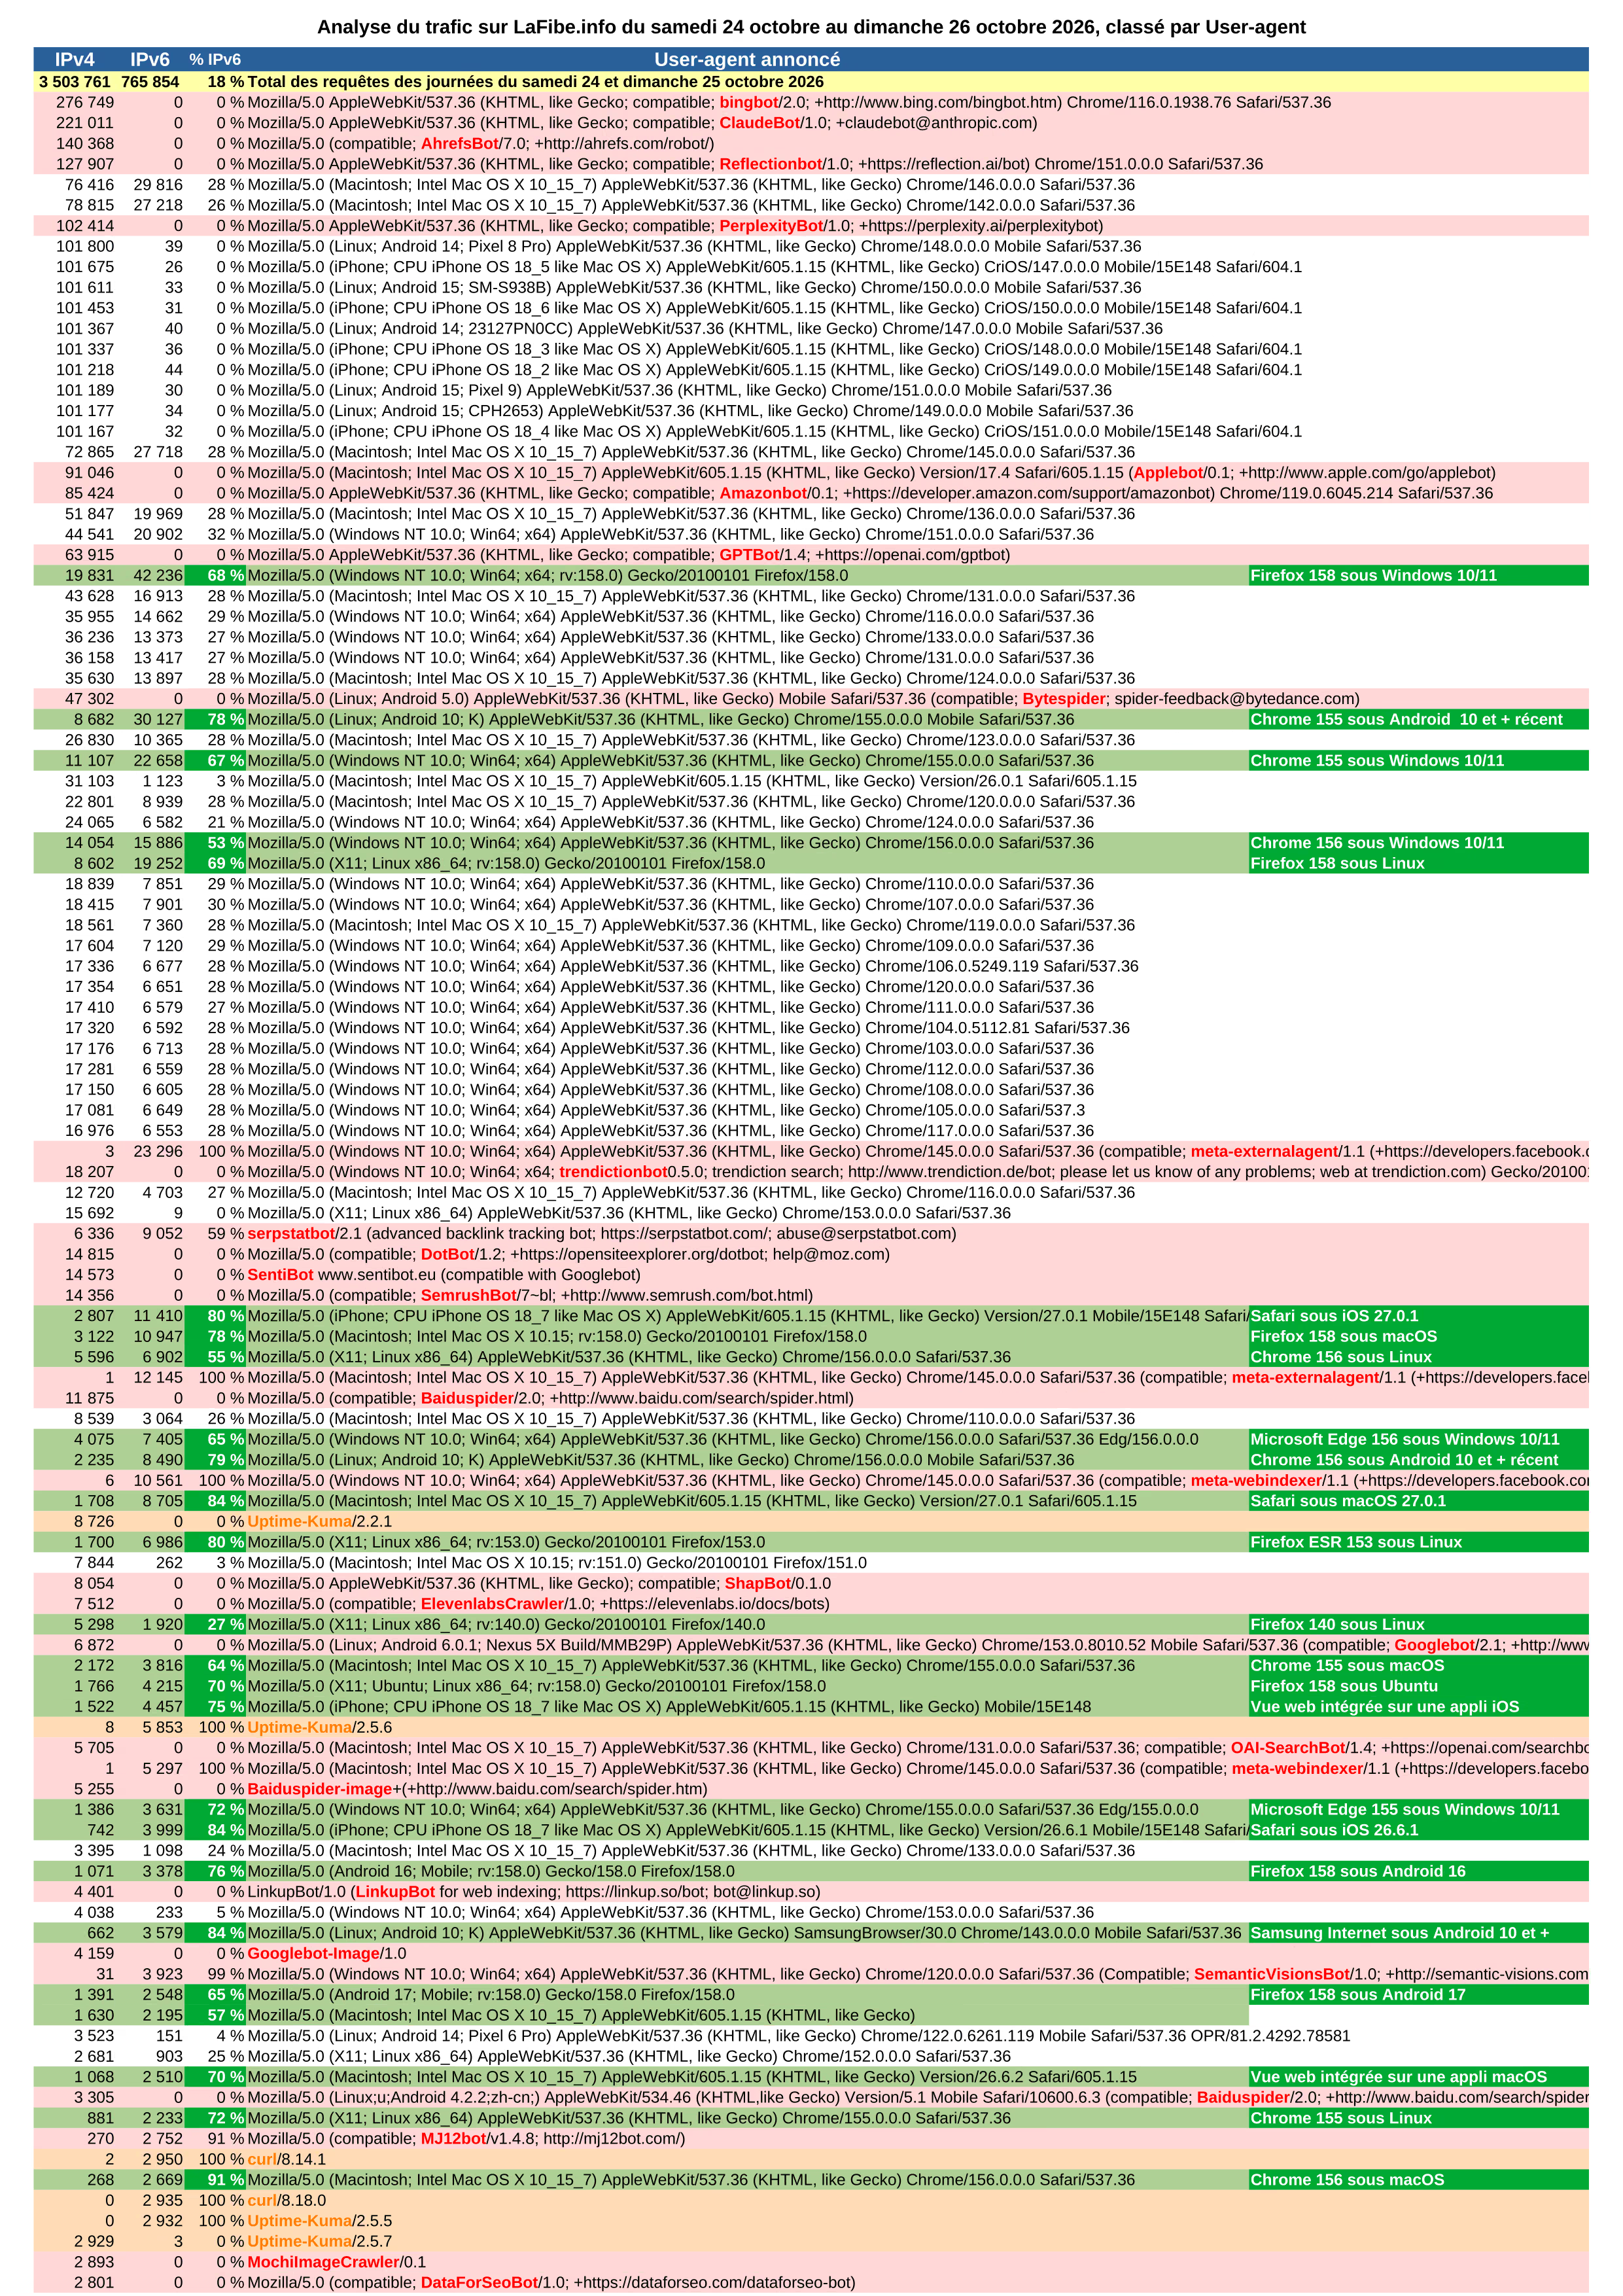


En filtrant sur ces user-agent, j'ai fait une analyse par IP avec à chaque fois l'AS associé et je tombe de haut.

On a des IPv4 qui sont presque toutes chez les 4 grands opérateurs français et quand je regarde les log sur une IP particulière, voici le trafic : 202610_log_ipv4_bouygues_etonante.txt

Ce sont des requêtes qui chargent des pages, presque toujours les mêmes, sans charger la moindre image et avec comme caractéristique le user-agent qui change à chaque requête.

Le user-agent change à chaque requête, avec un Chrome d'un iPhone ou d'un Android.
Quel est le but ? Les pages sont souvent les mêmes, donc ce n'est pas pour récupérer des données du site.

J'ai extrait une IPv4 en exemple, mais j'ai beaucoup d'IPv4 chez les 4 opérateurs qui ont ce comportement étrange qui semble typique de la volonté de faire du DDOS.
29
Free Remplacer la Freebox par un routeur / Archer AX73 derriere la freebox pop ?
« Dernier message par polux le Hier à 21:21:55 »
"Leon" la liaison WAN/WAN freebox / GL-MT6000 que tu qualifie de "bof bof"
est la seule qui autorise internet !

plusieurs essaies a l'instant freeebox en LAN vers GL-MT6000 en  WAN ,freebox en bridge, reboot ,
aucune connexion !
remis la freebox en mode routeur et refait les liaison freebox/ routeur en WAN/WAN...(pour avoir une connexion)
un truc m'échappe sans doute...

sur la NB6 de sfr j'étais effectivement avec l'ancien routeur en LAN/WAN sfr/ancien routeur et ça fonctionnait comme
ça (en double nat)
30
Effectivement ! Je retrouve du débit en download !
Un grand merci ! Je n'avais pas pensé à désactiver la 6Ghz. Je vais remonter au support Ubiquity.
Pages: 1 2 [3] 4 5 6 7 8 ... 10