
 Messages récents
91
 Attaques informatiques / Supermarchés victimes d’une cyberattaque de leurs installations frigorifiques
« Dernier message par vivien le Hier à 13:05:09 »
800 à 1000 supermarchés victimes d’une cyberattaque visant leurs installations frigorifiques : Des millions d’euros de pertes de marchandises
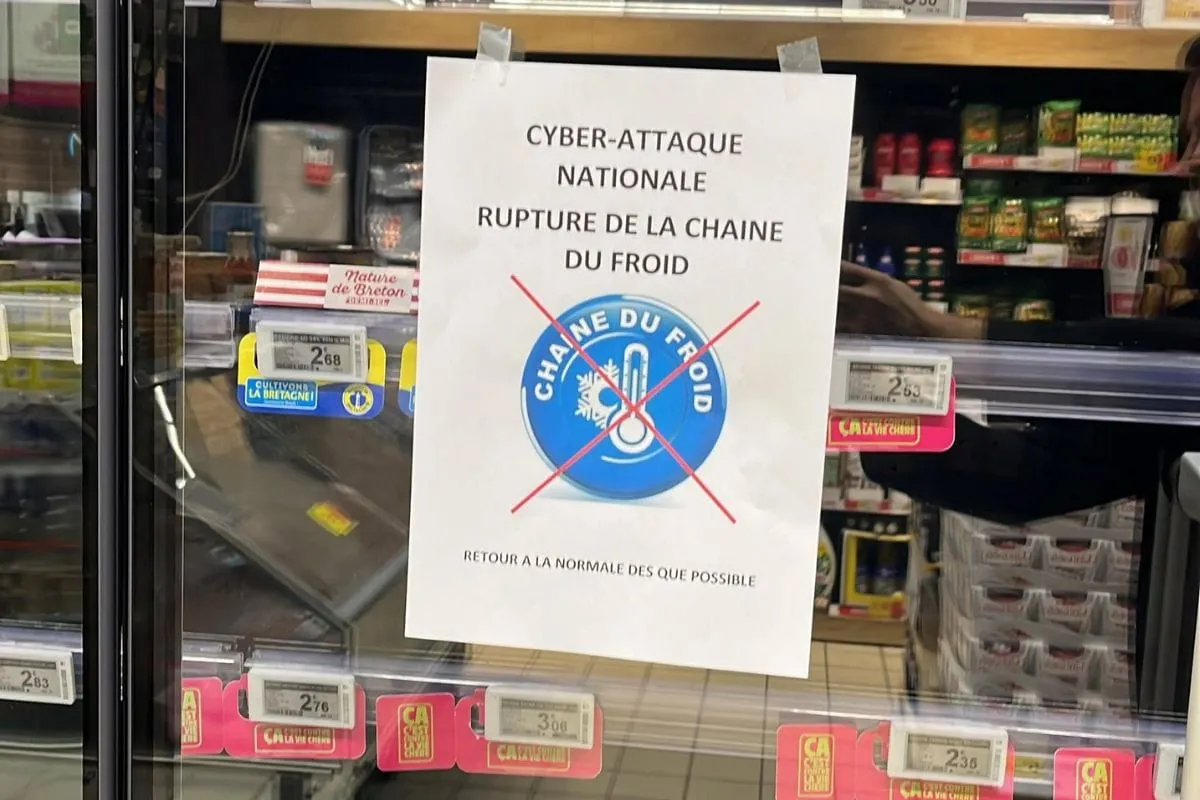
L'attaque, menée dans la nuit du 11 au 12 octobre a fait monter la température de réfrigérateurs et congélateurs à plus de 40 degrés en demandant aux réfrigérateurs de produire de la chaleur. Les enseignes impactées sont Intermarché (300 magasins impactés), U (80 magasins impactés), Monoprix (30 magasins impactés), Leclerc et Carrefour Market. Auchan ou Franprix ne semblent pas affectés. [Edit : le 13 octobre au soir, 800 à 1000 magasins seraient impactés]
Les meubles et chambres froides négatives sont équipés de résistances électriques qui font fondre le givre accumulé sur l’évaporateur. Ce dégivrage est normal : il se déclenche plusieurs fois par jour et dure quelques dizaines de minutes. Les pirates l’ont forcé en continu associé avec une ventilation pour diffuser la chaleur. La consigne de température aurait été montée à 50°C, détruisant le contenu.
Selon le parquet de Paris, il y a aussi eu des « départs de feu ». Le ministère public a annoncé le lancement d’une enquête de sa propre initiative sur « la cyberattaque d’ampleur touchant les réfrigérateurs connectés de plusieurs grands magasins de distribution alimentaire sur tout le territoire français ».
Danfoss ( https://www.danfoss.com/fr-fr/ ), le fabricant du logiciel de connexion de la chaine de froids de nombreux supermarchés avait signalé ces derniers mois plusieurs vulnérabilités graves de certains de ses logiciels de froid, dont une faille, rendue publique le 18 septembre 2026, permettant à des pirates de modifier les paramètres internes et d’exécuter des programmes non sécurisés.
Les pirates ont visé des versions anciennes du logiciel de régulation Danfoss, antérieures à la version 4. Le gestionnaire système en question coordonne l’ensemble des régulateurs frigorifiques d’un magasin.
Danfoss explique que « La majorité des unités touchées sont des produits anciens, (…) qui ont atteint leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité [...] recommander depuis longtemps à ses clients de maintenir les systèmes pris en charge à jour et de migrer les systèmes hérités vers des solutions de génération actuelle ».
J'aimerais bien savoir pourquoi la maintenance n'est pas faite sur une plus longue durée. On ne remplace par l'informatique des armoires de froids tous les 6 ans. A priori ce type d’incident ne serait pas couvert par les assurances. Des millions d’euros de pertes de marchandises sont en jeu.
L’enquête est dirigée par la section anticybercriminalité. Le premier ministre, Sébastien Lecornu, a demandé à l’Anssi de se saisir du sujet et il suit le dossier personnellement.
Le journal de France 2 a longuement parlé de cette attaque inédite hier soir :
Source : Journal 20h00 de France 2, édition du lundi 12 octobre 2026
 Installation fibre SFR
 Installation Bbox fibre
 Actus Orange
 Intelligence artificielle
 Comment tester son débit ?