Messages récents

Pages: 1 ... 3 4 5 6 7 [8] 9 10
71
Free Incidents Free / Incident en cours sur le Backbone Free ?
« Dernier message par zbug le Hier à 14:04:22 »
C'est à nouveau le bordel en pire...


Pinging 8.8.8.8 with 32 bytes of data:
Reply from 8.8.8.8: bytes=32 time=3238ms TTL=117
Reply from 8.8.8.8: bytes=32 time=3428ms TTL=117
Reply from 8.8.8.8: bytes=32 time=3156ms TTL=117
Reply from 8.8.8.8: bytes=32 time=3182ms TTL=117


Commence à casser les pieds la par contre.. Qu'ils cassent les services Français ou EU mais pas google  :( >:(
72
Vu que sur 153.52.219.0/24, aucune IP ne semble héberger d'autres serveurs que les 4 que j'ai cité, et que toutes les IP sans exception suivent le même modèle, il me semble peu probable qu'il s'agisse de box compromises.

A mon avis il est plus probable que Free revende certaines de ses IP à des services de proxies résidentiels... Ou qu'il le fasse sans savoir quelle utilisation en est faite.
Ah, en fait Jaguar Network a été renommé Free Pro, donc quasiment tous leurs blocs d'IP sont identifiés Free Pro SAS.
Du coup les plages d'IP pourraient effectivement être utilisées pour des serveurs internes (pas nécessairement des Freebox Pro), ou être louées à un de leurs clients.
Donc il faudrait signaler l'attaque et la présence de proxies résidentiels à leur contact abuse AT as30781 DOT net.
73
Suite au passage d'un proche d'Orange à Free, migration de ligne FTTH faite le 10 octobre, la personne se retrouve SANS accès à son ancienne boite wanadoo.fr via Webmail depuis ce matin, alors qu'elle allait justement faire le changement de tous ces mails importants à partir d'aujourd’hui !!!  Ce n'est pas normalement 6 mois le temps que l'on pour faire ce changement ?!  ( https://communaute.orange.fr/t5/Mails-sur-mon-mobile/MAIL/m-p/3368398#M36651 )
Je trouve ça totalement HONTEUX de couper l'accès Web de ses mails aussi vite, je sais certains vont me dire qu'il fallait changer avant, blah blah, sauf que c'est TRES difficile pour des non informaticiens de changer des habitudes qui ont des années.
Que faut-il faire pour qu'elle puisse récupéré l'accès à son mail, car c'est IMPÉRATIF pour changer l'adresse mail de pas mal de site super importants, vu qu'ils demandent confirmation sur l'ancien.

Merci par avance.

Ne surtout pas faire confiance envers le mail fourni par orange :
https://www.mail-archive.com/frnog@frnog.org/msg80863.html
74
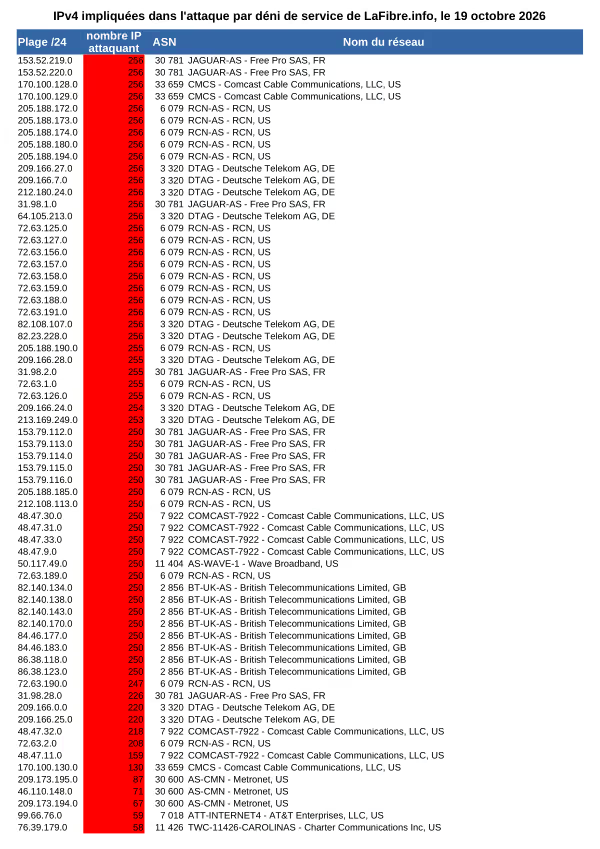
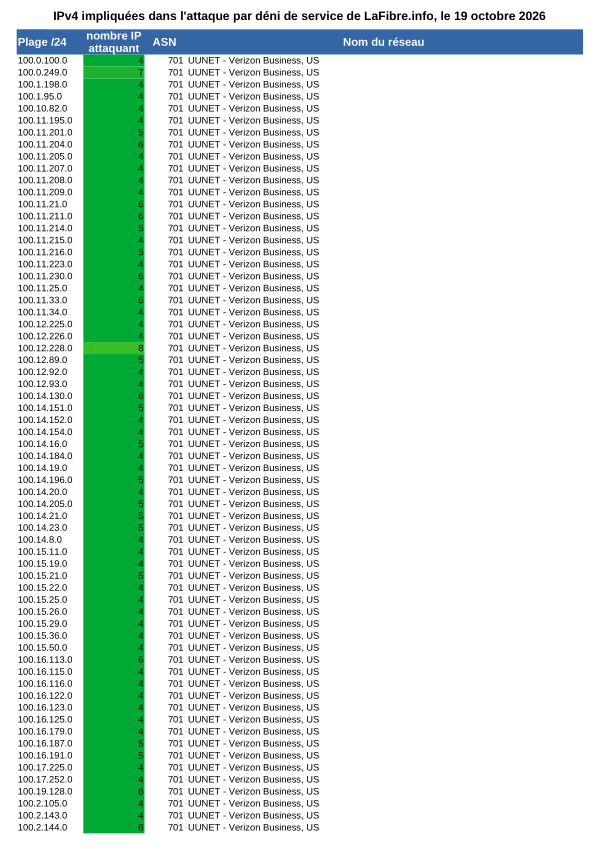
Voici les plages IP de l'attaque d'hier après-midi (pas que Free Pro). J'ai supprimé les plages /24 avec moins de 4 IPv4 attaquant et les IPv6 qui représentent 5% du volume, sinon le PDF fait des milliers de pages.
En regardant vite fait quelques IP du haut autre que Free Pro, on exactement le même profil de machines : 4 ports ouverts, 40000, 60000, 1180 et 10801.

Donc clairement pas quelque chose de spécifique à Free, et ça va à mon avis dans le sens d'un service de proxies résidentiel qui louerait des IP d'ISP.
75
Comme je l'ai dit, c'est très a la mode le scrap agressif (et mal fait).

J'ai toujours eu un gros doute sur le fait que ce soit un DDoS car ça dure depuis trop longtemps.
76
C'est étrange, cela fait craindre que des appareils du réseau Free pro aient été compromis. J'espère que cela intéressera des ingénieurs Free pro...
Vu que sur 153.52.219.0/24, aucune IP ne semble héberger d'autres serveurs que les 4 que j'ai cité, et que toutes les IP sans exception suivent le même modèle, il me semble peu probable qu'il s'agisse de box compromises.

A mon avis il est plus probable que Free revende certaines de ses IP à des services de proxies résidentiels... Ou qu'il le fasse sans savoir quelle utilisation en est faite.
77
Bouygues Telecom Remplacer la Bbox par un routeur / ONU 10G XGS-PON AIWORKS AW-XGP12V REX
« Dernier message par hwti le Hier à 13:19:58 »
Dans le cas de deux voisins qui seraient abonnés, et reliés sur le même arbre, ce sont les SN et/ou password qui vont les différencier.
Mais là, peut-être qu'il y a une confusion au niveau du SI Bouygues à cause des deux offres, et qu'il y a un blocage pour le DHCP venant du "port" XGS-PON.
Tu es vraiment dans une situation bizarre, j'espère que la résiliation de l'offre GPON ne va pas couper l'autre (ou de manière plus bizarre, la laisser active tout en libérant la position dans le coupleur optique, et donc favoriser un potentiel écrasement de ligne dans le futur).

Le fonctionnement pendant quelques minutes en forçant l'IP suggère que le trafic classique passe, mais pas forcément l'ARP.
Soit l'OLT a un filtrage incomplet, soit ce dernier est fait plus haut, et comme l'OLT se comporte un peu comme un switch la majorité des paquets sont probablement identiques quelque soit le port d'origine (GPON, XGS-PON, voire arbre PON).
Le DHCP a lui souvent besoin d'être traité spécialement pour identifier la ligne, et l'ARP peut aussi être filtré pour éviter le spoofing.

Peut-être que la BBox se connecte d'abord en GPON, et que le réseau ne lui dit pas de passer en XGS-PON.
Ou que au contraire, elle de connecte brièvement en XGS-PON, mais que comme le DHCP ne répond pas elle tente ensuite en GPON.
78
Je n'ai regardé que 153.52.219.0/24, mais sur ce range on voit que :
  • toutes les IP, sans exception, font tourner un proxy http (Squid) sur les ports 40000 et 60000
  • la plupart ont aussi un proxy sock5 sur le port 10801, et autre service non identifié sur le port 1180 (normalement réservé pour un proxy Millicent, qui est apparemment utilisé pour des transactions financières < 1 centime)

Donc ça m'a tout l'air d'être une infrastructure de proxies résidentiels. Les proxies demandent une authentification. Si je devais parier je dirais que le truc Millicent est utilisé pour facturer l'accès ?

Voici les plages IP de l'attaque d'hier après-midi (pas que Free Pro). J'ai supprimé les plages /24 avec moins de 4 IPv4 attaquant et les IPv6 qui représentent 5% du volume, sinon le PDF fait des milliers de pages.

Document de gauche : Classé en fonction du nombre d'IPv4 attaquant le forum dans le /24. On voit qu'il y a quelques autres hébergeurs qui ont comportement proche de Free Pro.
Document de droite : Classé par plage IP
(cliquez sur les miniatures ci-dessous - les documents sont au format PDF)


Je peut sortir les IPv4 impliquée d'une plage si besoin.

Sur l'aprés-midi, quand je filtre sur les reqeutes de DDOS, j'ai :
- 301 865 requetes IPv4 non bloquées
- 11 579 requetes IPv6 non bloquées

IPv6 représente donc 3,8% des requetes (je n'ai pas mis les IPv6 dans les fichiers PDF).
79
C'est étrange, cela fait craindre que des appareils du réseau Free pro aient été compromis. J'espère que cela intéressera des ingénieurs Free pro...
80
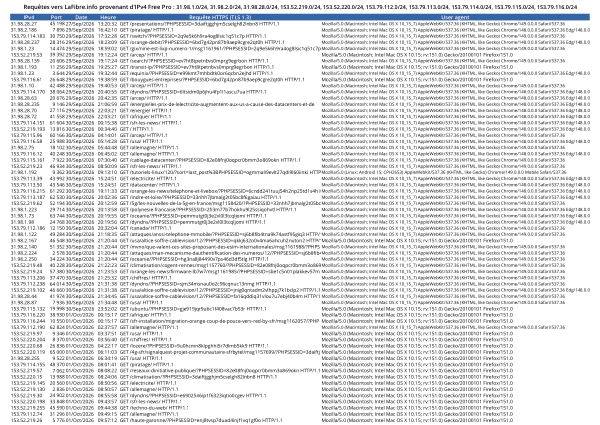
Si c'était une tentative d'indexation pour un LLM, il n'y aurait pas les mêmes URL demandées de multiples fois.

Sur le PDF ci-dessous, j'ai classé les requêtes non plus par date, mais par ordre alphabétique, ce qui permet de voir qu'il demande de multiples fois sa liste d'URL :


(cliquez sur la miniature ci-dessous - le document est au format PDF)

Pages: 1 ... 3 4 5 6 7 [8] 9 10