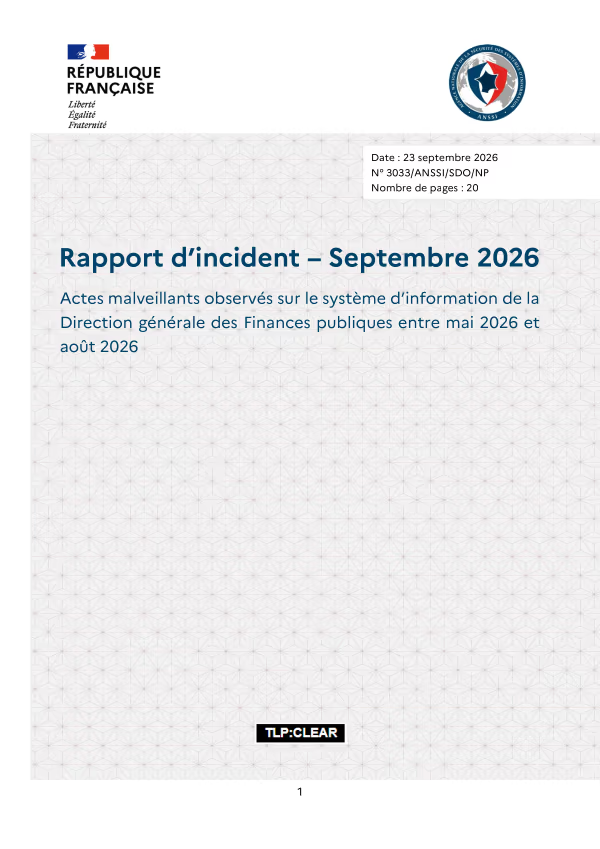
L’ANSSI publie le rapport d’incident sur les cyberattaques ayant touché la DGFiPLes investigations ont permis de retracer les événements menant à des exfiltrations de données sur deux périmètres : le premier revendiqué le 12 août, concernant la plateforme impots.gouv.fr et le second revendiqué le lendemain, concernant des données cadastrales détenues par la DGFiP.
Le rapport met en évidence que la compromission des systèmes d’information de la DGFiP est la conséquence de l’exploitation de faiblesses dans trois domaines :
- La gestion des identités : les attaquants ont été en mesure de voler et d’utiliser des identifiants de connexion légitimes d’utilisateurs de la DGFiP. La récupération illégitime de ces identifiants est consécutive à leur utilisation sur des équipements personnels couplée à l’absence d’authentification forte sur les portails donnant accès à des ressources sensibles.
- L’architecture : des applications sensibles sont exposées, pour répondre à un besoin métier, sur Internet ou accessibles depuis le Réseau interministériel de l’État (RIE) sans cloisonnement, augmentant leur exposition et ouvrant un risque de latéralisation depuis des ressources d’organismes tiers (comme cela a été le cas depuis le ministère de l’Éducation nationale).
- La détection : Aucune de ces deux vagues d’exfiltration n’a été détectée, ni par les moyens de supervision de la DGFiP ni par ceux de l’ANSSI, révélant les lacunes dans la supervision des systèmes d’information de la DGFiP. Du côté de la DGFiP, les solutions de détection au niveau applicatif n’ont pas été en mesure d’identifier les accès suspects. En effet, ses équipes ne supervisaient jusqu’ici pas l’un des portails utilisés par l’attaquant pour exfiltrer des informations et aucun mécanisme n’a corrélé les signaux suspects. Du fait du placement de ses sondes de détection, de l’absence de marqueurs de compromission réseau pertinents et de règles de détection spécifiques à cette menace, l’ANSSI n’a pas été en mesure de détecter les comportements suspects.
Un plan d’action prenant en compte les défaillances exploitées a été défini avec la DGFiP, le rapport identifiant également des améliorations à apporter aux capacités de détection et à la coordination interministérielle.(cliquez sur la miniature ci-dessous - le document est au format PDF)

 Attaques informatiques
